Fragen und Antworten
Wie ist der aktuelle Stand der industriellen Netzwerksicherheit?
Der Zustand der industriellen Netzwerksicherheit ist besorgniserregend, da die Fertigung heute ein Hauptziel für Cyberkriminelle ist. Mit der zunehmenden Digitalisierung industrieller Systeme und der Umstellung von traditionellen Feldbussen auf Ethernet-Netzwerke hat sich die Bedrohungsfläche vergrößert und die betrieblichen Steuerungsnetzwerke anfälliger für Angriffe gemacht.
Was können Unternehmen tun, um ihre Netzwerksicherheit zu verbessern?
Unternehmen sollten sich auf die Netzwerksegmentierung konzentrieren, bei der das Netzwerk in separate Zonen unterteilt wird, um die Ausbreitung und die Auswirkungen von Cybervorfällen zu begrenzen. Diese Methode, die von ISA/IEC 62443 inspiriert ist, reduziert das Risiko, indem sie den Datenverkehr zwischen Zonen kontrolliert und Sicherheitsmaßnahmen wie Firewalls implementiert.
Wie hilft der Anybus Defender bei der OT-Sicherheit?
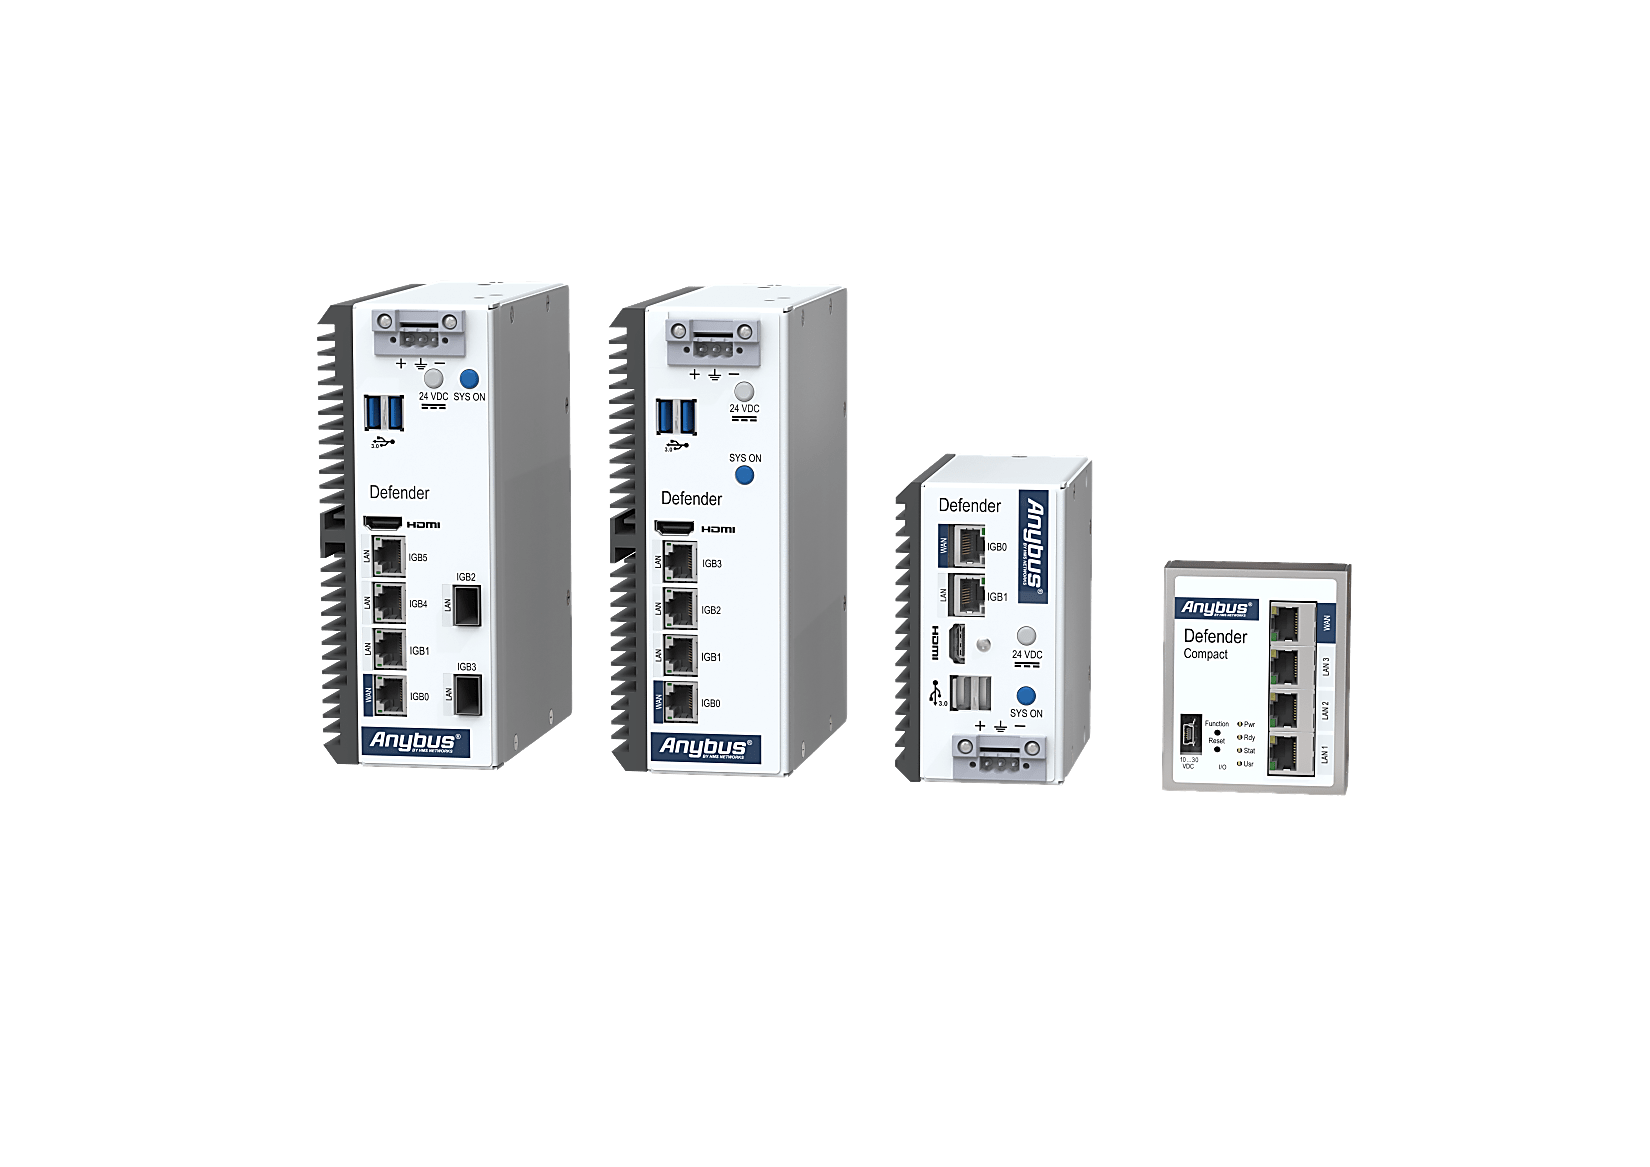
Der Anybus Defender wurde speziell für OT-Umgebungen entwickelt. Es arbeitet nach dem "Deny by Default"-Prinzip und vereinfacht den Prozess der Deep Packet Inspection für Industrieprotokolle, indem es nur autorisierten Datenverkehr zulässt. Es arbeitet auch mit einer unbefristeten Lizenz, die einen langfristigen Schutz ohne das Risiko von Ausfallzeiten aufgrund von Abonnementabläufen gewährleistet.
Warum gibt es einen Unterschied in den Prioritäten zwischen IT- und OT-Sicherheit?
In der IT liegt der Fokus auf Vertraulichkeit, während in der OT Verfügbarkeit und Betriebszeit im Vordergrund stehen. Operative Manager kümmern sich mehr darum, die Produktion reibungslos am Laufen zu halten, während sich IT-Teams auf den Datenschutz konzentrieren. Dieser Unterschied bedeutet, dass die OT-Sicherheit spezialisierte Lösungen benötigt, die die Verfügbarkeit priorisieren und gleichzeitig einen starken Schutz gewährleisten.