OT_Cybersecurity_Assessment_-_Hero_Section_Image_-_Slanted
プロフェッショナルサービス

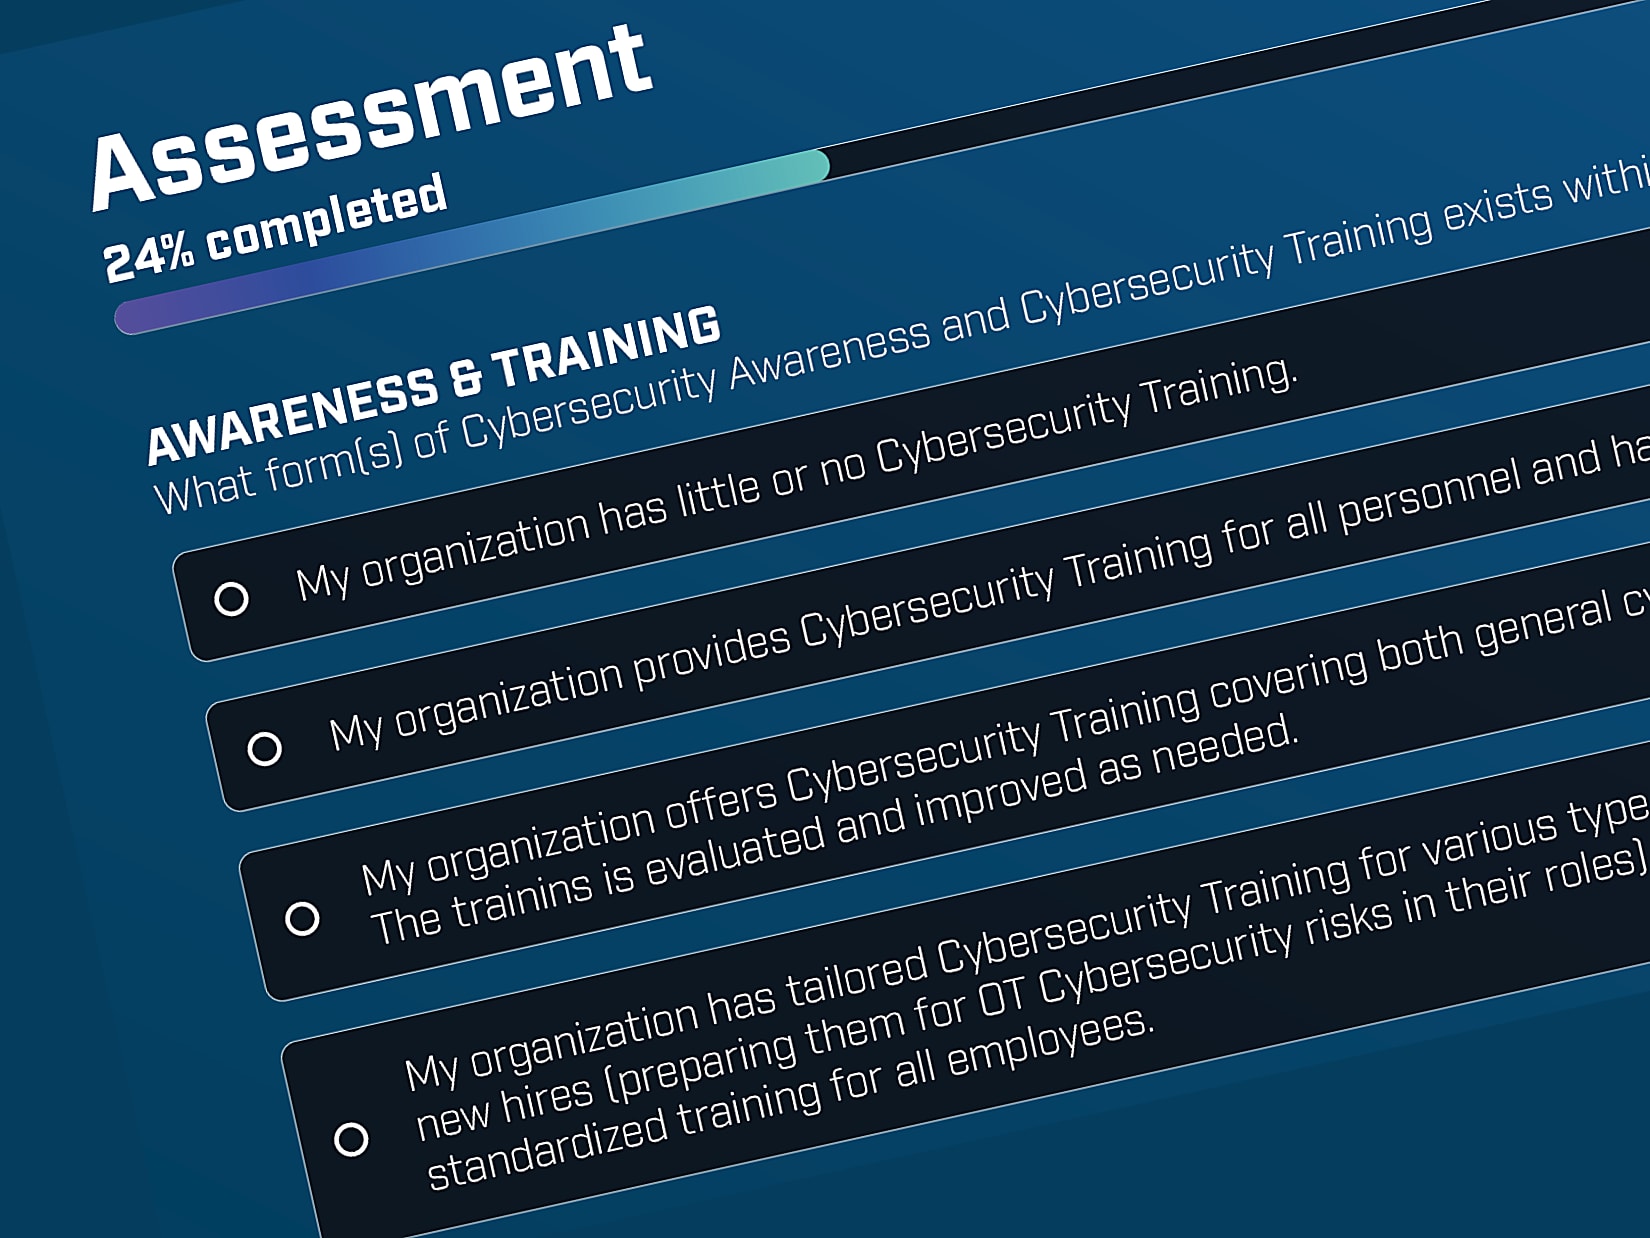
OTサイバーセキュリティ評価

産業環境では、従来のIT環境とは異なるサイバーセキュリティ上の課題に直面しています。レガシーシステム、長期にわたる機器のライフサイクル、継続稼働の必要性などにより、OT環境特有のセキュリティリスクが生じています。また、NIS2やIEC 62443などへの対応も求められています。

「現在のOT環境はどの程度安全なのか?」
「最も大きなリスクはどこにあるのか?」
「どの対策から優先的に取り組むべきか?」

HMS NetworksのOTサイバーセキュリティ評価では、こうした疑問を明確にし、安全でレジリエントなOT環境の構築に向けた、具体的かつ実践的な改善策をご提案します。

もっと詳しく知る: ここをクリック
Security
ユースケース

産業用ネットワークセキュリティソリューション

Anybusは、産業用ネットワーク接続において世界中で幅広く利用されている製品シリーズです。Anybusデバイスは、機器と各種産業用ネットワーク間の通信を可能にし、ネットワークの制御性とセキュリティを高め、安定した運用を支えます。

Cyber Security
ISA/IEC 62443 ゾーンおよびコンジット

堅牢なネットワークセグメンテーション

大規模な自動化工場では、機械や生産ラインを個別のゾーンに分割し、ファイアウォールやゲートウェイを使用してネットワークを保護する必要があります。これはISA/IEC 62443の考え方に基づくもので、セキュリティリスクと潜在的な影響の低減につながります。North/Southトラフィックは、すべての通信を監視・制御する産業用ファイアウォールによって管理されます。一方、East/Westトラフィックは、産業用プロトコルの通信のみを許可するゲートウェイによって制御され、ゾーン間のその他のIP通信をブロックします。

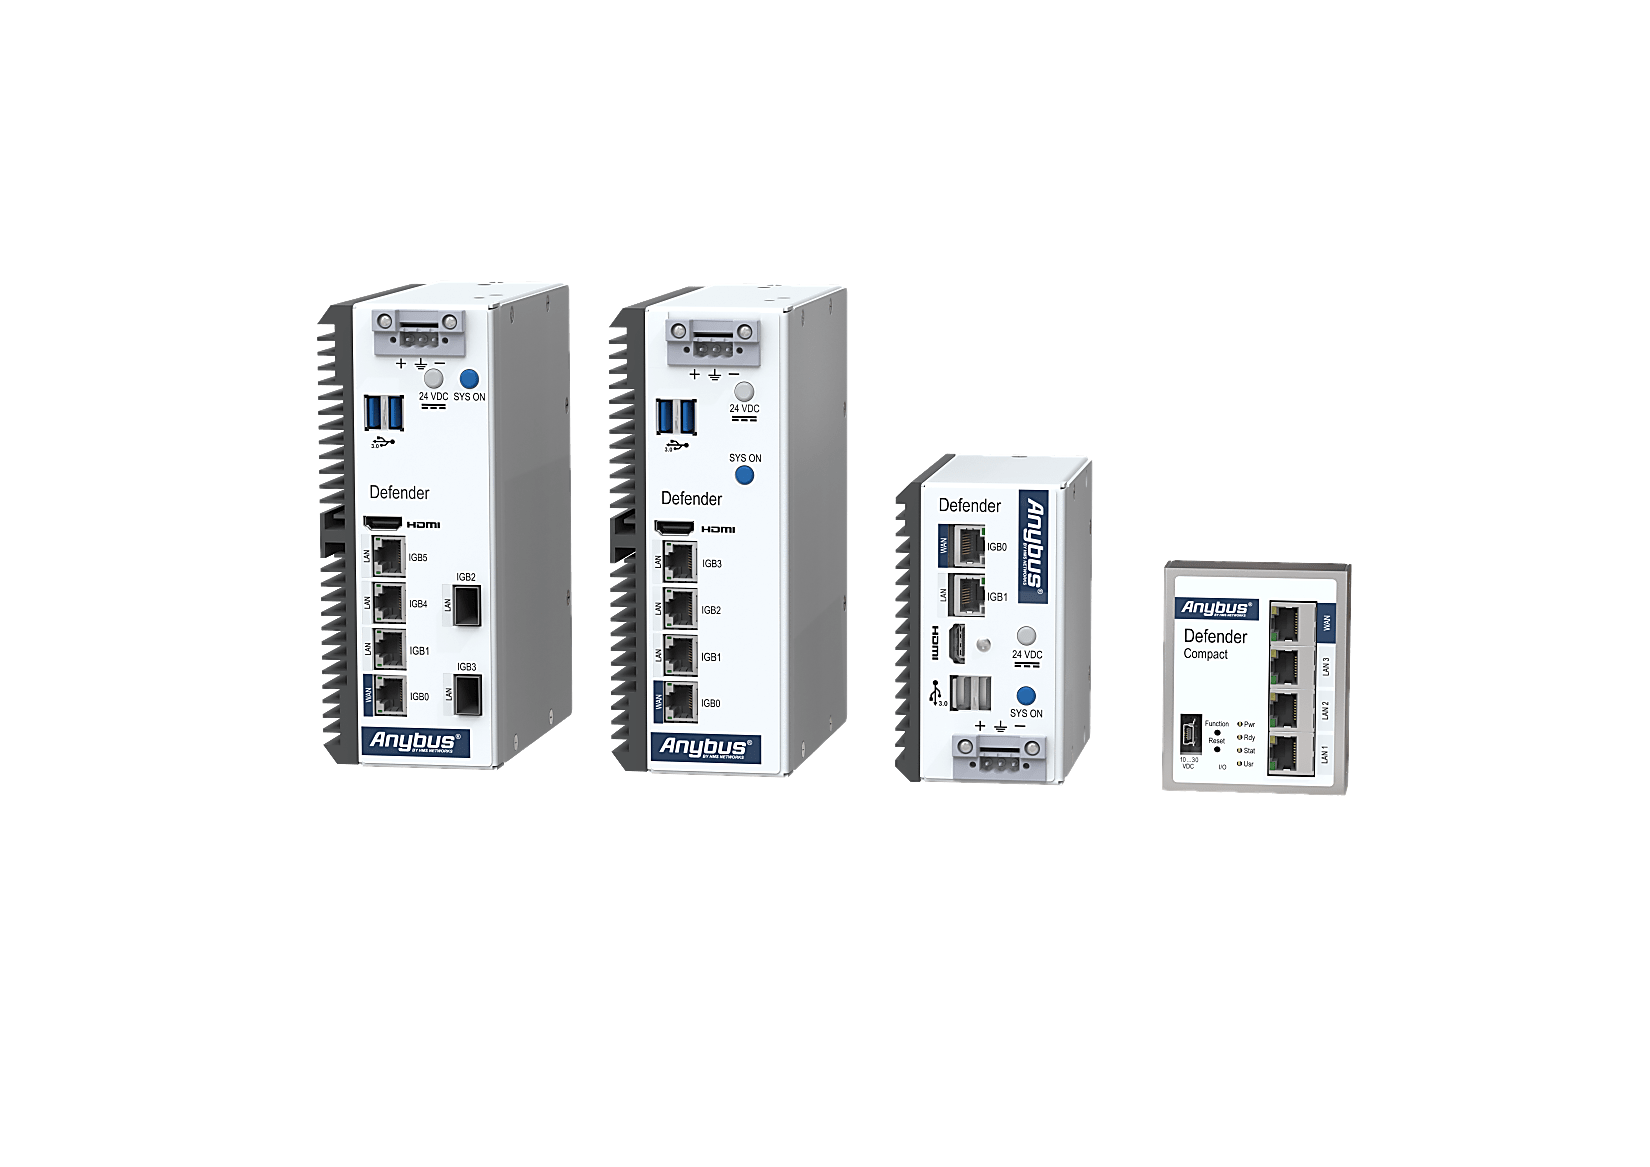
Anybus Defender
アドレス競合を回避

シンプルなNATとセキュリティ

IPアドレスを効率的に管理するには、ネットワークアドレス変換(NAT)と適切なルーティングの実装が、産業用ネットワークの安定した運用において重要です。さらに、トラフィックフィルタリングを適用することで、許可する通信とブロックする通信を制御できます。
Anybus Defendersは、NATを活用した堅牢で安全なネットワークを簡単に構築するためのセットアップツールを提供します。

DPI
ディープパケットインスペクション(DPI)

重要な設備を保護

運用上特に重要な設備やシステムには、より高度な通信監視機能を適用できます。ディープパケットインスペクション(DPI)では、アプリケーションレベルのプロトコルを解析し、許可する操作とブロックする操作をきめ細かく指定できます。例えば、PLCへの書き込み要求をブロックしながら、読み取り要求のみを許可するといった制御が可能です。Anybus Defenderは、記録されたトラフィックを解析し、産業用プロトコルに適したDPIルールセットを自動的に提案します。

Insight

OT環境向けセキュアWAN

水処理施設など、複数の拠点に設備が分散する環境では、各拠点を外部からの不正アクセスから保護するとともに、中央のコントロールセンターとの安全な接続を確保する必要があります。Anybus Defenderに統合されたOT-SD-WANは、WireGuard©などの最新のVPNテクノロジーを活用して安全な拠点間接続を実現し、Anybus Cybersecurity Consoleから一元的に管理できます。

ビデオポッドキャスト

HMS TechTalk

このインタビューでは、Anybusのネットワークセキュリティ担当ビジネス開発マネージャーであるThomas Vasenが、産業環境において高まるサイバーセキュリティの課題について解説します。

産業用ネットワークの急速なデジタル化、特に従来のシリアルネットワークからイーサネットベースのシステムへの移行に伴い、サイバー攻撃のリスクがどのように拡大しているかを説明しています。また、サイバーインシデントによる影響を最小限に抑え、安定した操業を維持するためのネットワークセグメンテーションの重要性についても紹介しています。

私たちの顧客は私たちのために話します

ケーススタディとお客様の声

Q&A

産業用ネットワークセキュリティの現状は?
製造業がサイバー攻撃の主要な標的となる中、産業用ネットワークのセキュリティ対策はますます重要になっています。産業システムのデジタル化が進み、従来のフィールドバスからイーサネットベースのネットワークへの移行が進むことで、攻撃対象領域が拡大し、OTネットワークがサイバー攻撃にさらされるリスクも高まっています。

ネットワークセキュリティを強化するために、企業はどのような対策を講じるべきですか?
重要な対策のひとつが、ネットワークを複数のゾーンに分割し、サイバーインシデントが発生した際の影響や拡大を抑えるネットワークセグメンテーションです。ISA/IEC 62443に基づくこのアプローチでは、ゾーン間の通信を制御し、ファイアウォールなどのセキュリティ対策を導入することでリスクを低減します。

Anybus DefenderはOTセキュリティにどのように役立ちますか?
Anybus Defenderは、OT環境向けに設計されたセキュリティソリューションです。「デフォルト拒否」の原則に基づき、産業用プロトコルのディープパケットインスペクション(DPI)を容易にし、許可された通信のみを通過させます。また、永続ライセンスを採用しているため、サブスクリプションの期限切れによって保護機能が停止するリスクをなくし、長期にわたってOT環境を保護できます。

ITセキュリティとOTセキュリティでは、なぜ優先事項が異なるのですか?
ITでは情報の機密性が重視されるのに対し、OTではシステムの可用性と継続稼働が優先されます。OT環境では、生産や設備の安定稼働を維持することが重要である一方、ITではデータの保護が重要な目的となります。そのため、OTセキュリティには、高いセキュリティを確保しながら、システムの可用性と継続稼働を維持できる専用のソリューションが求められます。

製品カテゴリ

産業用ネットワークセキュリティに使用される製品

参考資料

もっと詳しく知りたいですか?

産業オートメーションをサイバー攻撃から守る

産業界へのサイバー攻撃の報告があまりにも身近なものになる中、HMS Networks の Anybus ビジネス開発マネージャーである Thomas Vasen が、企業が防御を強化し、最新の被害者にならないようにするために採用できる 5 つの戦略を概説しています。

Anybus Industrial Securityカタログ

産業用ネットワークにおけるサイバーセキュリティの提供と重要性について、詳細をご覧ください。

意識向上とトレーニング

当社の産業用セキュリティ意識向上トレーニングは、脅威を特定して軽減し、物理環境とサイバー環境の安全性を確保するための知識とスキルを習得します。

ウェビナー

本ウェビナーシリーズでは、OT環境に変革をもたらす最新の規制や技術動向、サイバーセキュリティのトレンドを解説します。多層防御、ITとOTの分離、産業用ネットワークのセグメンテーションなど、サイバー脅威からOT環境を効果的に守るための対策をご紹介します。ぜひご参加ください。

産業用ネットワークセキュリティに関する専門家に相談する

HMS のコミュニケーションエキスパートがお客様に連絡し、お客様の具体的な要件についてご相談ください。