産業界を狙うサイバー攻撃の報告が相次ぐ中、HMS NetworksのAnybus事業開発マネージャー、Thomas Vasenが、企業の防御力を高め、被害を防ぐための5つの戦略を紹介します。
サイバーセキュリティは、産業オートメーションにおいて急速に重要性を増しています。世界経済フォーラムは2023年に、製造業がサイバー攻撃の標的に最もなりやすい業種であると指摘しました。さらに、Orange Cyberdefenseは、製造業における共通脆弱性評価システム(CVSS)の深刻度スコアが世界平均より33%高かったと報告しています。特に懸念されるのは、産業用制御システム(ICS)への攻撃の増加です。
今こそ、対策を講じる時です。ここでは、企業がサイバー攻撃のリスクを効果的に低減するための5つの戦略を紹介します。
まず重要なのは、OTの特性を正しく理解することです。1990年代、ネットヘッズとベルヘッズは通信の将来像をめぐって議論を交わしました。ベルヘッズが従来の方式を支持したのに対し、ネットヘッズは音声も他のデータと同様にIPで伝送すべきだと主張しました。それから約30年が経ち、音声をインターネット経由で送信するというネットヘッズの構想は広く普及しています。ユーザーは、遅延の増加や頻繁な パケット損失による通話品質の低下を受け入れるようになりました。今では、どの通話でも、かつての国際電話のような遅延を感じることがあります。
>しかし、制御・運用技術(OT)では事情が根本的に異なります。情報技術(IT)とは異なり、OTでは、わずかな通信の中断でも甚大な影響を及ぼす可能性があるため、通信品質の低下や遅延の増加を許容することはできません。OTには独自の原則と要件があるため、単にITの一種として扱うことは適切ではありません。ITがデータの完全性と機密性を重視する一方、OTでは通信の時間的な確実性と安定稼働が求められます。この違いは、わずかな障害でも大きな経済的損失、原材料の無駄、生産設備の停止につながる可能性がある製造業などの業界では特に重要です。ITでは、一時的なネットワーク停止やデータ損失が、対応可能な範囲に収まる場合もあります。しかし、OTでは、同様の障害がはるかに深刻な結果を招く可能性があります。例えば、ネットワークの停止やデータの不整合によって、アイスクリーム製造機が誤作動した場合を考えてみてください。生産工程が停止するだけでなく、原材料や製品の品質が損なわれ、経済的損失や廃棄につながるおそれがあります。
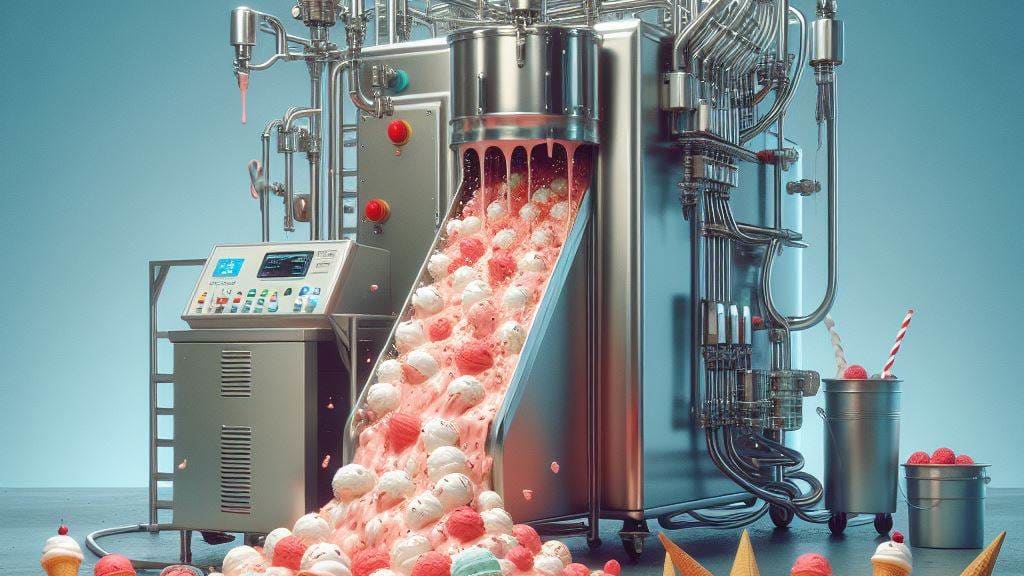
図1:OTでは、ネットワークの停止により生産工程が停止し、経済的損失や原材料の無駄につながります。
このように、OTにIT技術を取り入れることは自然な流れです。例えば、従来のフィールドバスに代わって産業用イーサネットを利用することには、多くの利点があります。ただし、汎用のIT技術をそのまま導入しても、OTの要件を満たせるとは限りません。産業用通信プロトコルの普及に伴い、OT専用のセキュリティ製品やソリューションの必要性が高まっています。
最高情報セキュリティ責任者(CISO)は、厳しい説明責任を求められ、多くの場合、OTを含むセキュリティ予算を管理しています。一方、工場の生産を止めずに維持する責任を負うのは、運用責任者です。この役割の違いから、優先順位をめぐる対立が生じることがあります。ITでは一般に、機密性(Confidentiality)、完全性(Integrity)、可用性(Availability)というCIAの順序で優先度が説明されます。一方、OTの運用担当者は、安全性(Safety)を最優先に、可用性、完全性、機密性の順に重視するため、優先順位は(S)AICとなります。
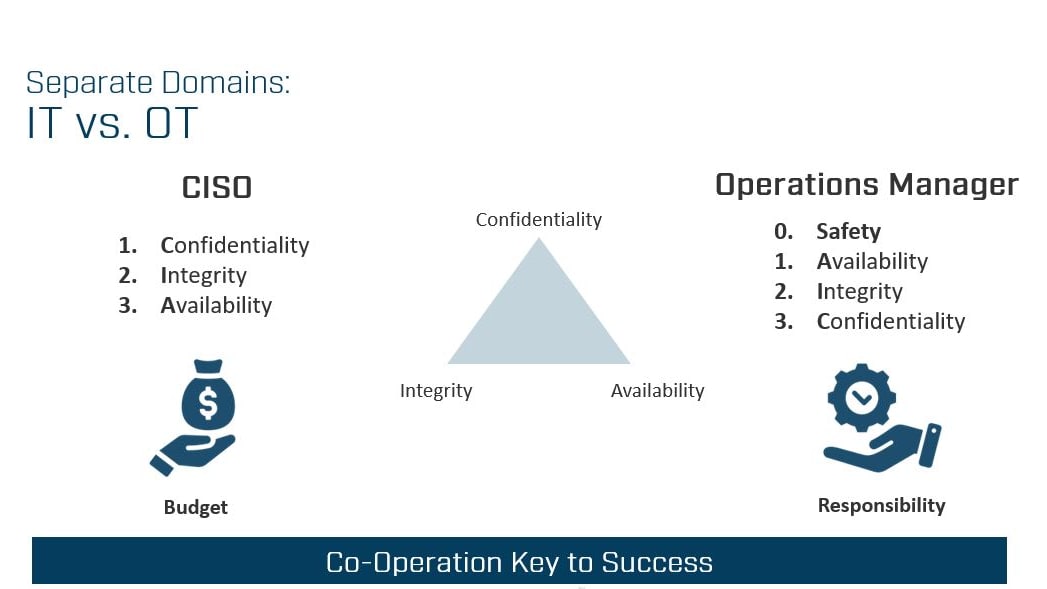
こうした優先順位の違いは対立や摩擦を生みますが、共通する目的は明確です。それは、事業の継続性を守ることです。CISO(IT)と運用責任者(OT)は、この共通目標を認識し、課題の解決と事業の継続性の確保に向けて、連携しながら対策の方向性をそろえる必要があります。
OT環境を保護するには、産業現場固有の課題に合わせた予防的な対策が必要です。まず、資産を漏れなく把握・評価し、各機器に伴うリスクを理解することが重要です。異常を迅速に検知するだけでなく、資産を守るための強固な防御策を実装する必要があります。また、包括的な復旧計画を策定し、被害を最小限に抑える対策を講じることも重要です。こうした取り組みは、ISA/IEC 62334などでも推奨されています。
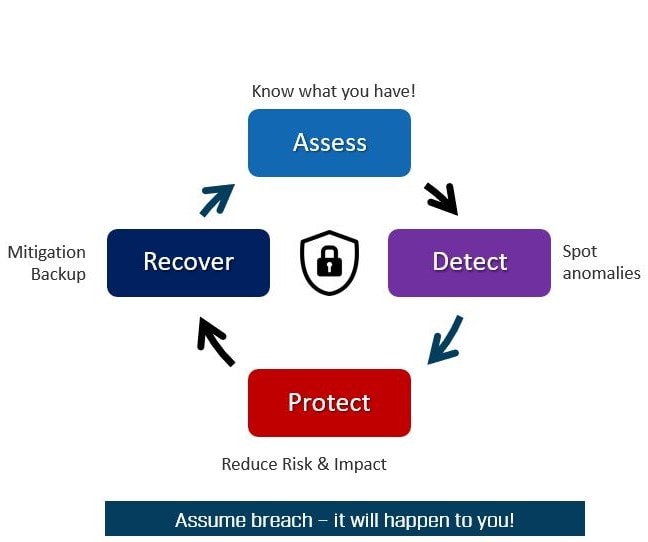
現在、多くの企業が資産の一覧化と脅威の検知に注力しています。これらは重要な取り組みですが、それだけではOT環境を十分に保護できません。把握した資産を実際に守るための対策も必要です。
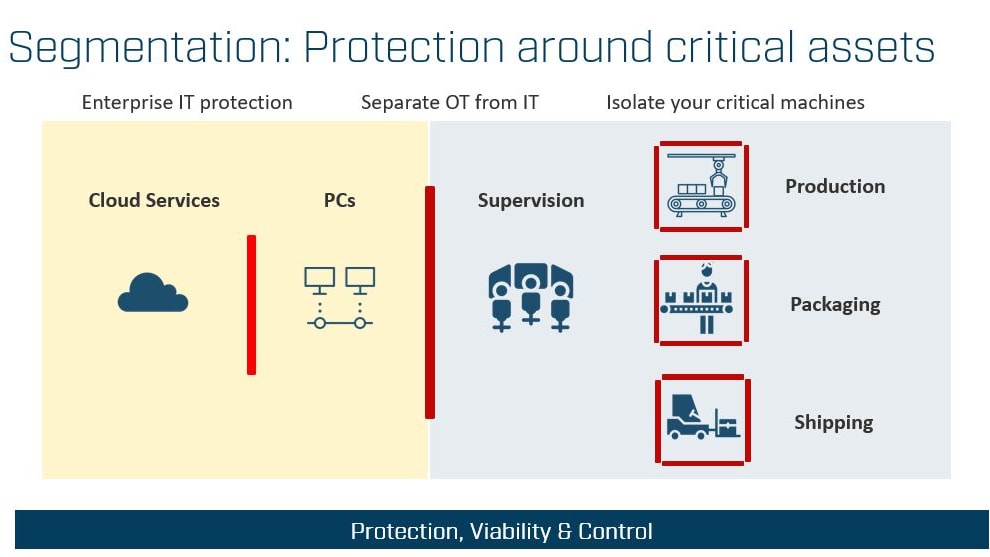
ネットワークセグメンテーションは、OT環境を保護する有効な手法です。ネットワークをゾーンに分割し、アクセス制御を行うコンジット を介して接続することで、企業はセキュリティを強化し、不正アクセスを防止できます。ネットワークセグメンテーションには、次のような利点があります。
OTのネットワークセグメンテーションは、ITにおける境界防御とは考え方が異なります。ITでは、外部の脅威の侵入を防ぎつつ、ユーザーがインターネットやさまざまなクラウドサービスを利用できるよう、対策を講じています。一方、OTのセグメンテーションでは、ITでは一般的でもOTでは不足しがちなアクセス制御を補うため、双方向 の通信を制御することを重視します。脅威はさまざまな方向から侵入する可能性があるため、OTのセグメンテーションでは、明示的に許可した通信以外を遮断する「デフォルト拒否」の考え方に基づき、すべての方向の通信を制御します。
OTには、ITとは異なる特性と要件があります。産業オートメーションにおけるサイバーセキュリティ対策は複雑で、高度な対応が求められます。細部への配慮と、OT環境固有の課題に対する深い理解が欠かせません。HMS NetworksのようなOTの専門家との連携は、効果的な対策を進めるうえで、将来を見据えた有意義な投資です。豊富な経験と専門知識を活用することで、企業は対応にかかる時間を短縮し、サイバーセキュリティ対策の実効性を高めることができます。HMS Networksの製品とサポートは、企業が複雑なOTサイバーセキュリティの課題に取り組み、安心して運用を継続できるよう支援します。
Thomas Vasenは、HMS Networksの一部門であるAnybusで、ネットワークセキュリティの事業開発マネージャーを務めています。通信、防衛、重要インフラにおける運用とセキュリティに25年以上携わってきました。現在は、企業のリスク管理と、制御・運用技術(OT)環境の安定稼働の確保を支援することに注力しています。
